Passman – hasła zespołu w jednym miejscu, na Twoim serwerze
Menedżer haseł dla firm, które chcą trzymać dane dostępowe u siebie, a nie w cudzej chmurze. Każdy widzi tylko to, co mu udostępniono, a dziennik audytu pokazuje, kto i kiedy z tego dostępu skorzystał. Z funkcją SecureSend przekażesz dostęp także osobie spoza firmy – bez zakładania jej konta.
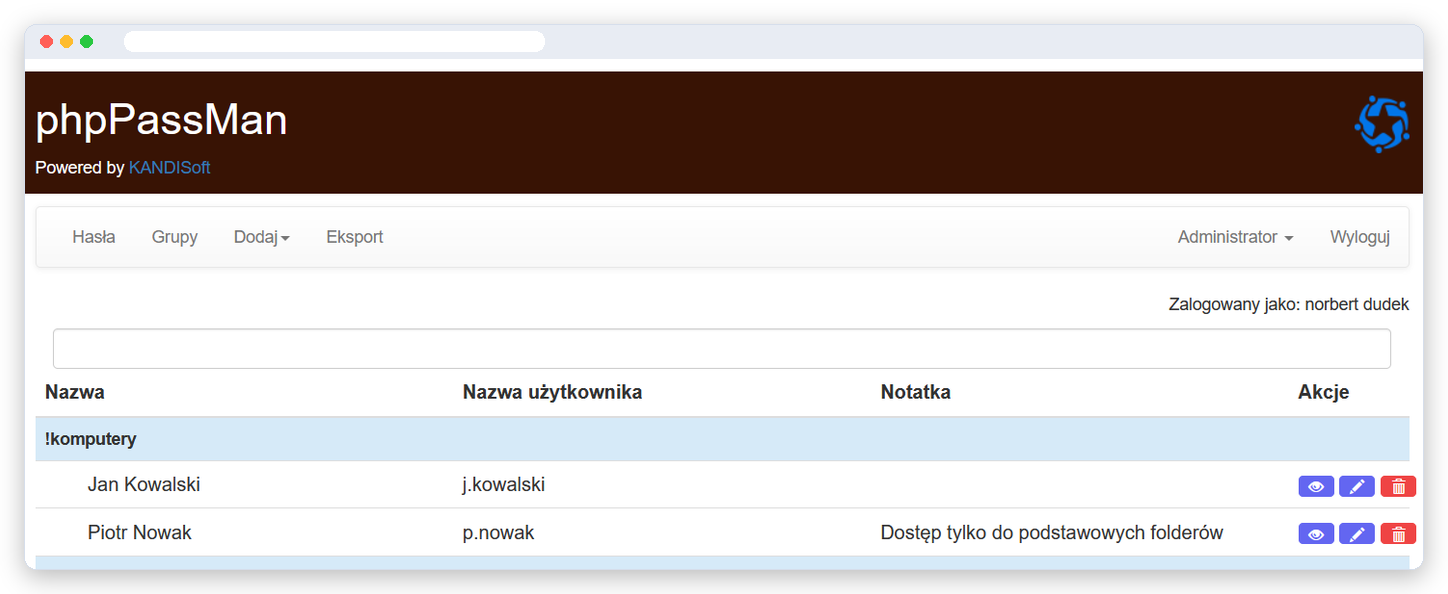
Hasła w firmie zwykle krążą tam, gdzie nie powinny
Hasło do routera wisi w arkuszu Excela, dostęp do panelu hostingu przyszedł mailem dwa lata temu, a login do sklepu zna tylko jedna osoba, która właśnie jest na urlopie.
Arkusz z hasłami to plik jak każdy inny
Kopiuje się go na pendrive, wysyła mailem i zapisuje w kilku wersjach. Po pół roku nikt nie wie, która jest aktualna ani kto ma kopię.
Hasło wysłane mailem zostaje na zawsze
Zostaje w skrzynce nadawcy i odbiorcy oraz w kopiach zapasowych serwerów pocztowych, długo po tym, jak przestało być potrzebne.
Chmura to dane na cudzym serwerze
Dla wielu firm to problem: z powodu regulaminu, RODO albo zwykłej ostrożności.
Dla kogo jest Passman
Jedna aplikacja, trzy różne potrzeby. Mała firma chce wreszcie pozbyć się arkusza z hasłami, serwis IT – zapanować nad dostępami klientów, a ktoś, kto dba o swoje dane – mieć je na własnym serwerze. Znajdź opis, który pasuje do Ciebie.
Firmy i biura
Koniec z hasłami w Excelu i w mailach.
Dostępy do poczty, księgowości, sklepu czy hostingu są w jednym miejscu, a każdy pracownik widzi tylko te, których potrzebuje. Gdy ktoś odchodzi, odbierasz mu dostęp jednym kliknięciem – bez szukania, gdzie zapisał hasła.
- Grupy i foldery zamiast wspólnego arkusza
- Udostępnianie osobom i całym działom
- Dziennik audytu: kto, co i kiedy
- Wymuszona zmiana hasła dla nowych pracowników
- Interfejs w całości po polsku
Serwisy IT i firmy obsługujące klientów
Dostępy klientów pod kontrolą.
Routery, serwery, panele i licencje dziesiątek klientów – każde urządzenie z własnymi polami i załącznikami. Technik w terenie znajdzie dane w kilka sekund, a podwykonawca dostanie tylko to jedno hasło, którego potrzebuje, i tylko na czas zlecenia.
- Pola dodatkowe: adres IP, numer seryjny, PIN
- Załączniki: certyfikaty, konfiguracje, licencje
- SecureSend dla klientów i podwykonawców
- Folder lub grupa dla każdego klienta
Osoby prywatne i domowe serwery
Twoje hasła na Twoim sprzęcie.
Bez konta w cudzej chmurze i bez firmy, która przechowuje Twoje dane. Instalujesz Passmana na własnym serwerze lub hostingu i masz pełną kontrolę nad tym, gdzie leżą Twoje hasła.
- Działa na zwykłym hostingu z PHP i MariaDB
- Szyfrowanie AES-256-GCM, klucz poza bazą
- Generator: losowe znaki, melodyjne i fraza ze słów
- Automatyczne, zaszyfrowane kopie zapasowe
- Eksport do CSV – dane nie są zakładnikiem
Jak to działa
1. Zakładasz użytkowników i grupy
Na przykład „Serwis”, „Biuro” albo „Klient X”. Nowy użytkownik może dostać obowiązek zmiany hasła przy pierwszym logowaniu, więc tymczasowe hasło od administratora nie zostaje na stałe.
2. Porządkujesz wpisy w folderach
Adres, login, hasło i notatka – w grupach, które można zagnieżdżać jak foldery. Wyszukiwarka znajduje wpis po kilku literach, a wbudowany generator podpowie silne hasło.
3. Udostępniasz osobie albo grupie
Ekipa serwisowa widzi hasła do urządzeń, biuro – dostępy do systemów księgowych. Grupy uprawnień pozwalają nadać dostęp wielu osobom naraz.
4. Gdy ktoś odchodzi, zmieniasz uprawnienia w jednym miejscu
Usuwasz użytkownika z grupy i tracisz z nim tylko dostęp – nie wiedzę, gdzie były hasła.
Pola dodatkowe – wszystko, czego wymaga dany dostęp
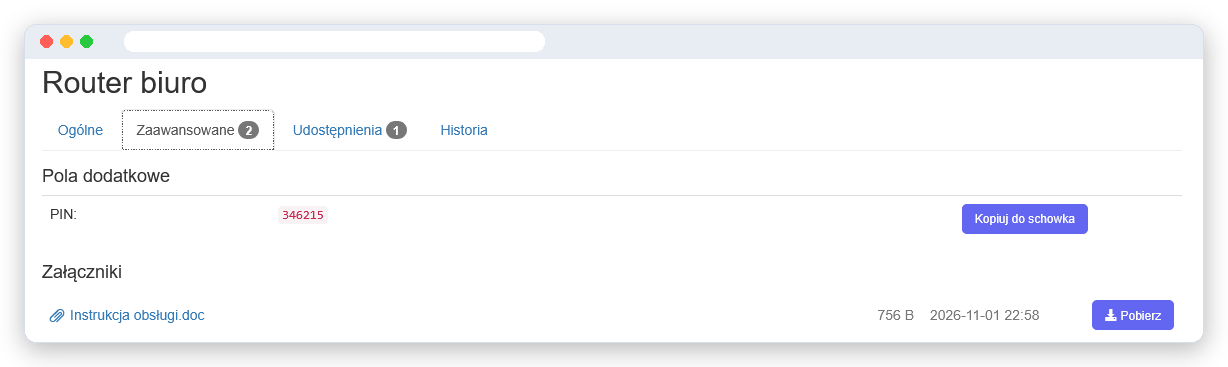
Router to nie tylko login i hasło – to także adres IP, numer seryjny czy PIN do panelu. Do każdego wpisu możesz dodać własne pola: nadajesz im nazwę i wpisujesz wartość. Każdy wpis ma dokładnie te pola, których potrzebuje, a ich wartości są zapisywane w bazie w postaci zaszyfrowanej.
Załączniki przy wpisie
Do wpisu możesz dołączyć pliki: certyfikat, klucz licencyjny, plik konfiguracyjny czy instrukcję logowania. Wszystko, czego potrzeba do danego dostępu, jest w jednym miejscu, a nazwy załączników są przechowywane w postaci zaszyfrowanej.
Generator haseł – mocne hasło jednym kliknięciem
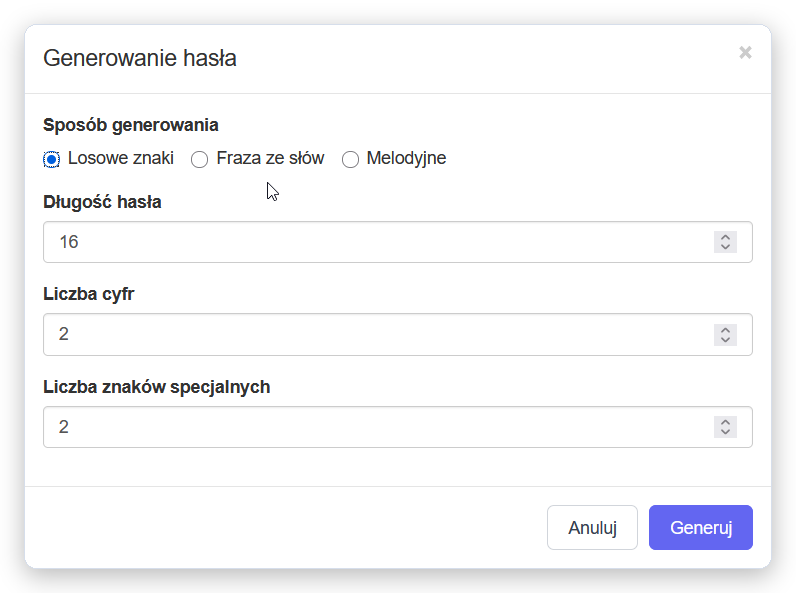
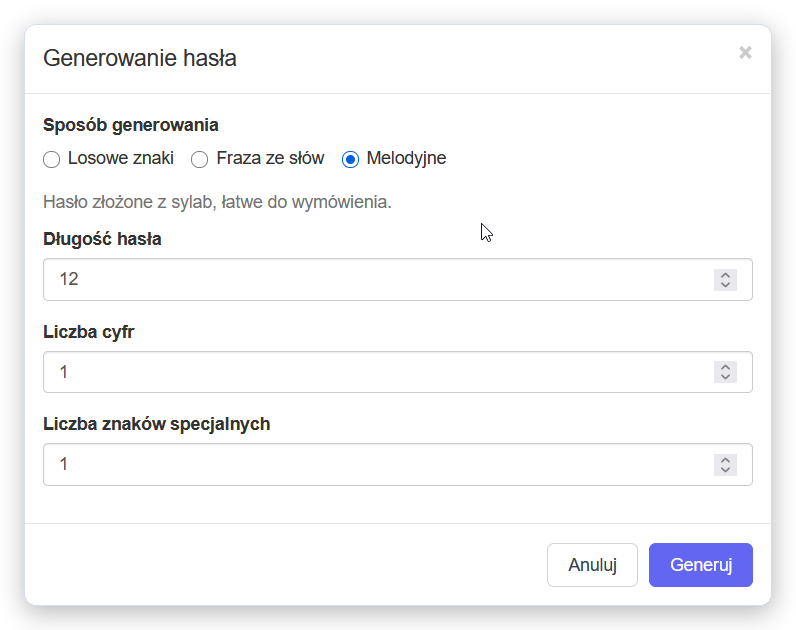
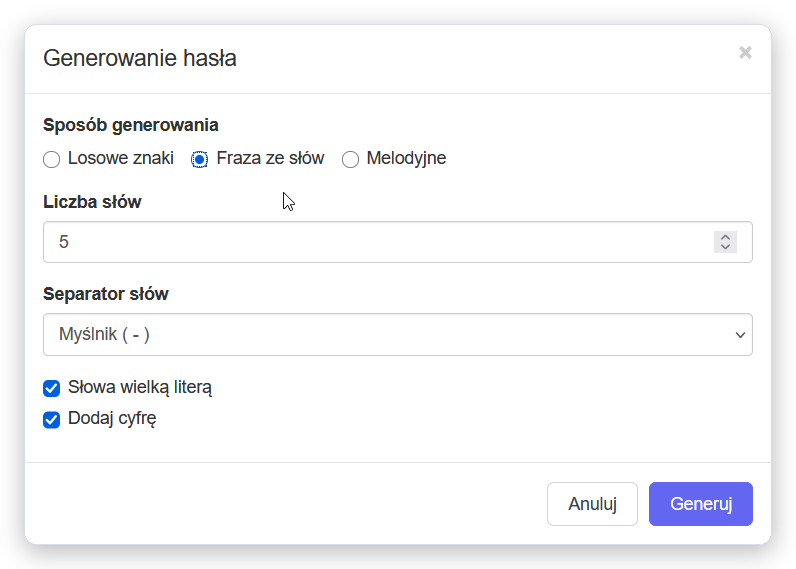
Przy dodawaniu lub edycji wpisu nie musisz wymyślać hasła. Wbudowany generator ma trzy tryby – wybierasz ten, który pasuje do miejsca, gdzie hasło będzie używane.
Losowe znaki – mocne hasło do wklejenia
Hasło z przypadkowych znaków, którego nie da się odgadnąć ani przewidzieć. Ustawiasz długość oraz liczbę cyfr i znaków specjalnych. Najlepsze tam, gdzie hasło wkleja się z Passmana – do paneli administracyjnych, kont serwisowych i usług w sieci.
Melodyjne – hasło, które da się wymówić
Hasło ułożone z sylab, więc brzmi jak słowo z nieistniejącego języka. Tak jak w trybie losowym ustawiasz długość, liczbę cyfr i znaków specjalnych. Łatwiej je przeczytać na głos, przepisać z ekranu czy podać przez telefon, a nadal nie da się go odgadnąć.
Fraza ze słów – hasło do zapamiętania
Kilka losowych słów z listy BIP39, czyli 2048 starannie dobranych, łatwo rozróżnialnych słów. Wybierasz liczbę słów i separator, możesz pisać słowa wielką literą i dodać cyfrę. Takie hasło łatwo zapamiętać i podyktować – przydaje się do komputera, Wi-Fi albo routera.
SecureSend – dostęp dla kogoś spoza systemu, bez zakładania konta
Podwykonawca potrzebuje hasła do routera, audytor – loginu do panelu, informatyk klienta – dostępu na kilka dni. Zakładanie im konta to za dużo, a wysłanie hasła mailem zostawia je w skrzynce na lata. SecureSend zamiast hasła wysyła link, który sam przestaje działać. Odbiorca dostaje cały wpis: adres, login, hasło i notatkę – wszystko, czego potrzebuje, żeby się zalogować. Link prowadzi do kopii wpisu zrobionej w chwili wysyłki, więc późniejsze zmiany we wpisie – np. nowe hasło ustawione po zakończeniu prac – do odbiorcy już nie trafią.
1. Tworzysz link prosto z wpisu
W chwili tworzenia linku Passman zapisuje kopię wpisu, zaszyfrowaną tak samo jak oryginał (AES-256-GCM) – odbiorca zobaczy dane dokładnie z tego momentu. Ustawiasz datę i godzinę wygaśnięcia oraz maksymalną liczbę podglądów, a opcja Destruct-on-Open sprawia, że link wygasa po pierwszym podglądzie. Możesz też dodać tekst dla odbiorcy.
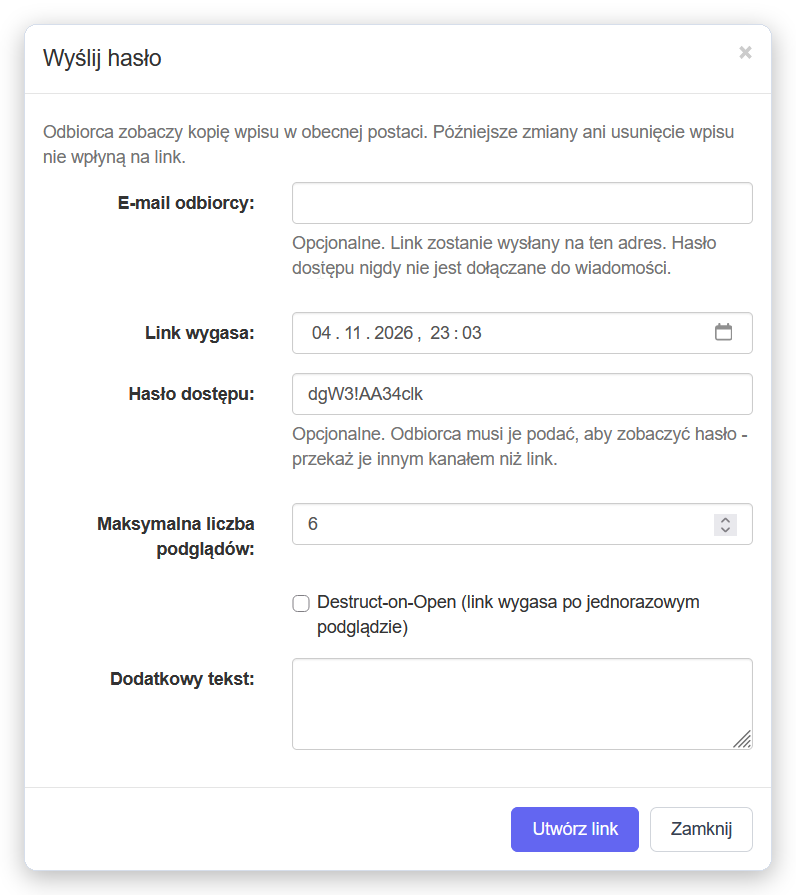
2. Opcjonalnie dodajesz hasło
Odbiorca musi je podać, zanim cokolwiek zobaczy. Hasło do linku przekazujesz innym kanałem – SMS-em lub telefonicznie.
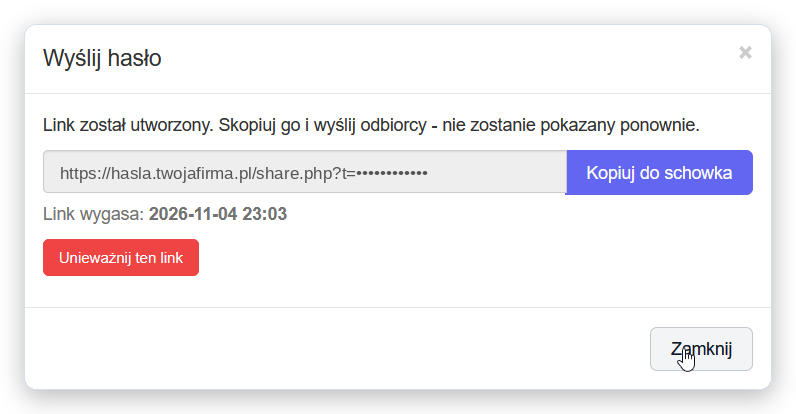
3. Wysyłasz link
Link pokazuje się tylko raz – kopiujesz go i wysyłasz komunikatorem lub SMS-em. Możesz też podać e-mail odbiorcy, a Passman sam wyśle mu link. Hasło dostępu nigdy nie jest dołączane do wiadomości, a w samym linku nie ma żadnych danych – to tylko odnośnik do kopii wpisu.
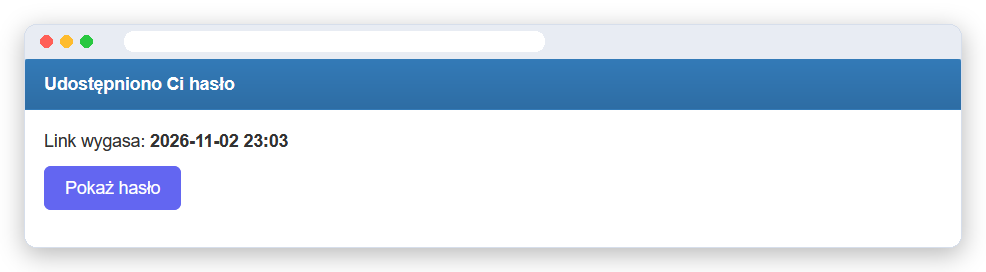
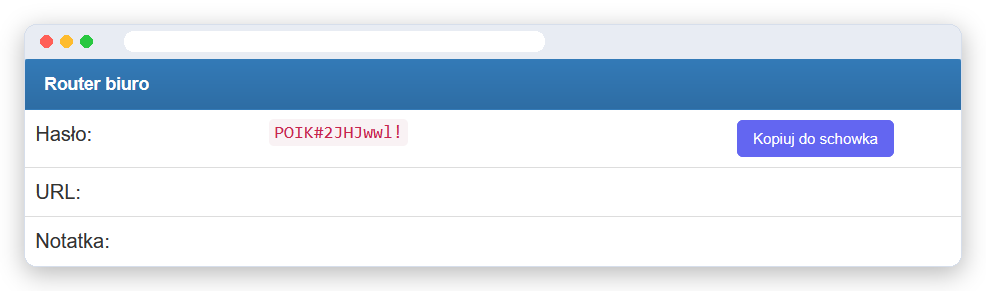
4. Odbiorca klika „Pokaż”
Samo otwarcie linku niczego nie ujawnia, więc skanery poczty i podglądy w komunikatorach nie zużyją go, zanim dotrze do właściwej osoby. Każde wyświetlenie danych trafia do dziennika audytu – sprawdzisz, czy i kiedy odbiorca skorzystał z linku.
5. Link wygasa
Po upływie czasu albo po wykorzystaniu limitu otwarć link przestaje działać, a kopia wpisu jest usuwana z bazy. Odbiorca nie miał konta, więc nie zostaje po nim żaden ślad do sprzątania.
6. Możesz go usunąć w każdej chwili
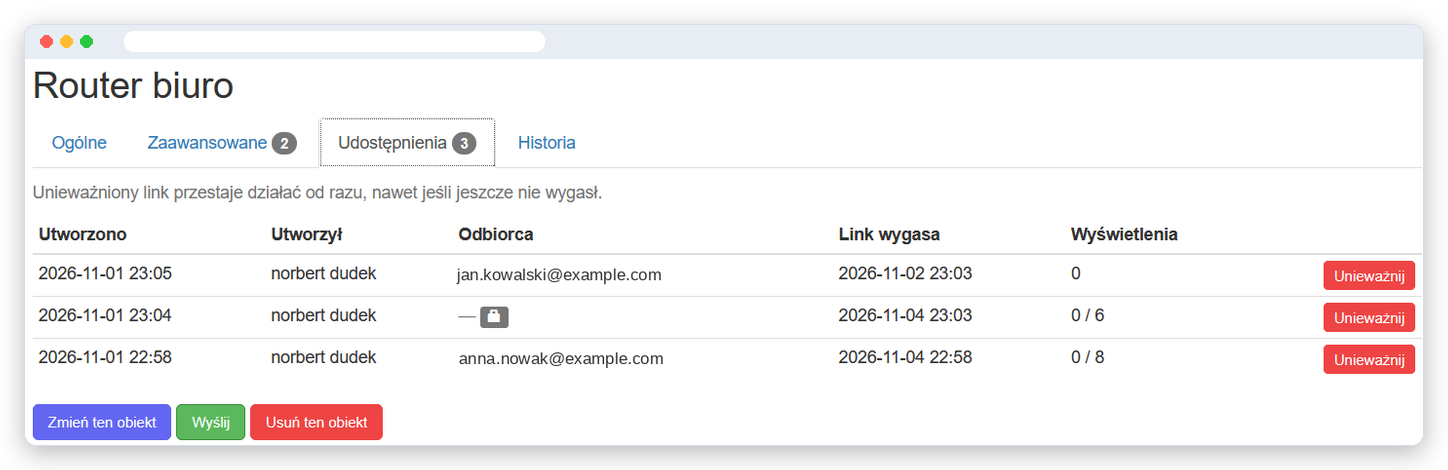
W zakładce „Udostępnienia” każdego wpisu widzisz wszystkie aktywne linki: kto i kiedy je utworzył, dla kogo, do kiedy są ważne i ile razy je wyświetlono. Przycisk „Unieważnij” wyłącza link od razu, a kopia wpisu znika z bazy – nawet jeśli czas i limit jeszcze się nie skończyły.
Bezpieczeństwo, które masz pod kontrolą
Szyfrowanie AES-256-GCM
Login, hasło, notatki, wartości pól dodatkowych i nazwy załączników każdego wpisu są zapisywane w bazie w postaci zaszyfrowanej algorytmem AES-256-GCM – tym samym standardem, który chroni połączenia HTTPS i transakcje bankowe. Tryb GCM nie tylko ukrywa dane, ale też wykrywa każdą próbę ich zmiany bezpośrednio w bazie: zmodyfikowany wpis nie zostanie odszyfrowany. Każdy zapis jest szyfrowany osobno, z nowym, losowym wektorem inicjującym – także po edycji wpisu, gdy hasło się nie zmieniło. Dlatego to samo hasło zapisane dwa razy wygląda w bazie zupełnie inaczej i z samej bazy nie da się nawet stwierdzić, że dwa wpisy mają identyczne hasło.
Klucz szyfrowania jest przechowywany poza bazą danych i poza katalogiem strony, więc sama kopia bazy – np. wykradziona z backupu – nie wystarczy, żeby odczytać hasła. Hasła użytkowników do logowania w ogóle nie są szyfrowane, tylko haszowane algorytmem Argon2id: aplikacja potrafi je sprawdzić, ale nie da się ich odtworzyć.
Dziennik audytu – kto, co i kiedy
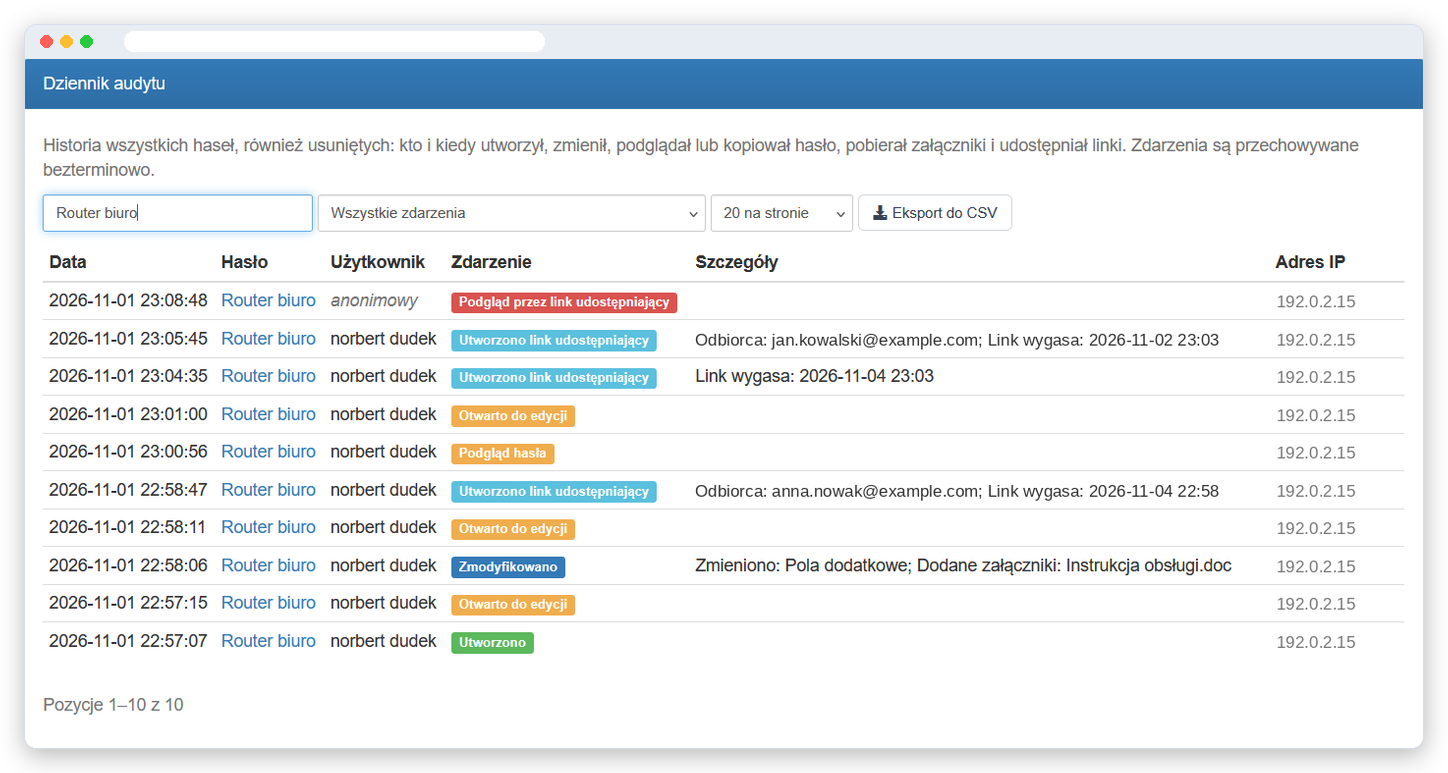
W dzienniku audytu zapisywane jest każde zdarzenie: utworzenie i zmiana wpisu, podgląd i skopiowanie hasła, pobranie załącznika, utworzenie linku SecureSend i jego otwarcie przez osobę z zewnątrz – wraz z datą, użytkownikiem i adresem IP. Historia obejmuje także usunięte hasła i jest przechowywana bezterminowo.
Historię konkretnego wpisu widzi każdy, kto ma do niego dostęp. Administrator przegląda dziennik całej aplikacji, filtruje go po nazwie wpisu, użytkowniku lub rodzaju zdarzenia i eksportuje do pliku CSV – np. na potrzeby kontroli albo po odejściu pracownika.
Kopie zapasowe – zaszyfrowane i gotowe do odtworzenia
Passman tworzy kopie zapasowe wszystkich danych aplikacji: wpisów, pól dodatkowych, załączników, użytkowników, grup i dziennika audytu. Każda kopia jest zaszyfrowana kluczem aplikacji, więc nawet jeśli plik trafi w niepowołane ręce, nikt nie odczyta z niego danych.
Kopię możesz w każdej chwili utworzyć ręcznie albo zaplanować kopie automatyczne – co 2, 4, 6 lub 12 godzin, codziennie, co tydzień albo co miesiąc. Gotowy plik pobierzesz jednym kliknięciem i przechowasz poza serwerem, a w razie awarii lub przeprowadzki na nowy serwer odtworzysz z niego wszystkie dane.
Pamiętaj o kluczu: kopię odszyfrujesz tylko tym samym kluczem aplikacji, którym została utworzona. Przechowuj jego kopię w bezpiecznym miejscu – osobno od plików kopii zapasowych.
Twój serwer, Twoja baza
Aplikacja działa na Twoim hostingu (PHP + MariaDB). Dane nie trafiają do żadnej zewnętrznej usługi.
Dostęp tylko przez udostępnienie
Wpis widzi jego właściciel oraz osoby i grupy, którym go udostępniono. Nie ma „widoku wszystkiego” dla każdego.
Wymuszona zmiana hasła
Administrator może wymusić ustawienie nowego hasła przy następnym logowaniu. System nie przyjmie tego samego hasła co poprzednio.
Lokalne konta
Logowanie opiera się na kontach w aplikacji – wdrożenie nie wymaga integracji z LDAP ani Active Directory.
Eksport do CSV
Swoje wpisy możesz w każdej chwili wyeksportować do pliku CSV – dane nie są zamknięte w aplikacji.
Po polsku, od pierwszego ekranu
Interfejs i komunikaty są w całości po polsku. Tłumaczenia działają przez gettext, więc kolejny język nie wymaga zmian w kodzie.
Czego Passman nie robi
Nie jest usługą w chmurze
Instalujesz aplikację na własnym serwerze albo my robimy to za Ciebie. Dostępność serwera zależy od Twojej infrastruktury – kopie zapasowe Passman robi sam, ale pobrane pliki warto trzymać poza serwerem.
Nie integruje się z LDAP / AD
Użytkownikami zarządza się w panelu aplikacji.
Nie wysyła powiadomień o otwarciu linku
Nadawca nie dostaje maila ani alertu, gdy odbiorca otworzy link SecureSend. Każde otwarcie jest jednak zapisywane w dzienniku audytu, a lista aktywnych linków w panelu hasła pozwala w każdej chwili usunąć niepotrzebny link.
Nie ma wtyczki do przeglądarki
Hasła kopiuje się z panelu WWW, bez autouzupełniania formularzy.
Od instalacji do pierwszego wpisu
1. Instalacja
Wgrywasz aplikację na serwer z PHP i MariaDB i uruchamiasz skrypt bazy.
2. Konto administratora
Tworzysz użytkowników i grupy odpowiadające strukturze firmy.
3. Pierwsze hasła
Przenosisz dane z arkusza i udostępniasz je właściwym grupom.
Darmowy i otwarty – bez limitów i bez wersji „Pro”
Passman jest darmowy i ma otwarty kod źródłowy (licencja GPLv3), dostępny na GitHubie. Nie ma limitu użytkowników, wpisów ani folderów i nie ma płatnej wersji z odblokowanymi funkcjami – to, co opisujemy na tej stronie, dostajesz w całości. Płacisz tylko wtedy, gdy chcesz naszej pomocy.
Za darmo, na zawsze
0 zł
Pełna aplikacja do zainstalowania na własnym serwerze – ze wszystkimi funkcjami bezpieczeństwa i kontroli dostępu.
- Bez limitu użytkowników, folderów i wpisów
- Szyfrowanie AES-256-GCM i kontrola dostępu przez grupy
- SecureSend, pola dodatkowe i załączniki
- Dziennik audytu z filtrowaniem i eksportem do CSV
- Zaszyfrowane kopie zapasowe, także automatyczne
- Generator haseł: losowe znaki, melodyjne i fraza ze słów
- Otwarty kod źródłowy na licencji GPLv3
Wsparcie i rozwój na zamówienie
Wycena indywidualna
Nowe funkcje, szybsza obsługa zgłoszeń i pomoc przy wdrożeniu – bezpośrednio od autora aplikacji.
- Rozwój funkcji na zamówienie
- Priorytet przy zgłoszeniach błędów i wiadomościach
- Pomoc we wdrożeniu i migracji danych
- Sponsorowanie wybranych funkcji z planu rozwoju
Wesprzyj rozwój Passmana
Korzystasz z Passmana i chcesz, żeby się rozwijał? Dobrowolna wpłata pomaga utrzymać projekt, poprawiać błędy i dodawać nowe funkcje. Każda kwota ma znaczenie.
Możesz wesprzeć projekt przez PayPal lub Buy Me a Coffee. Wolisz zwykły przelew? Napisz do nas – w odpowiedzi prześlemy numer konta.
Chcesz zobaczyć Passmana w działaniu?
Napisz do nas – pokażemy demo i pomożemy przy wdrożeniu.